GAMI ist ein KI-Assistent – Antworten können Fehler enthalten Sichtbar für dich und Superadmins
Alle Gespräche
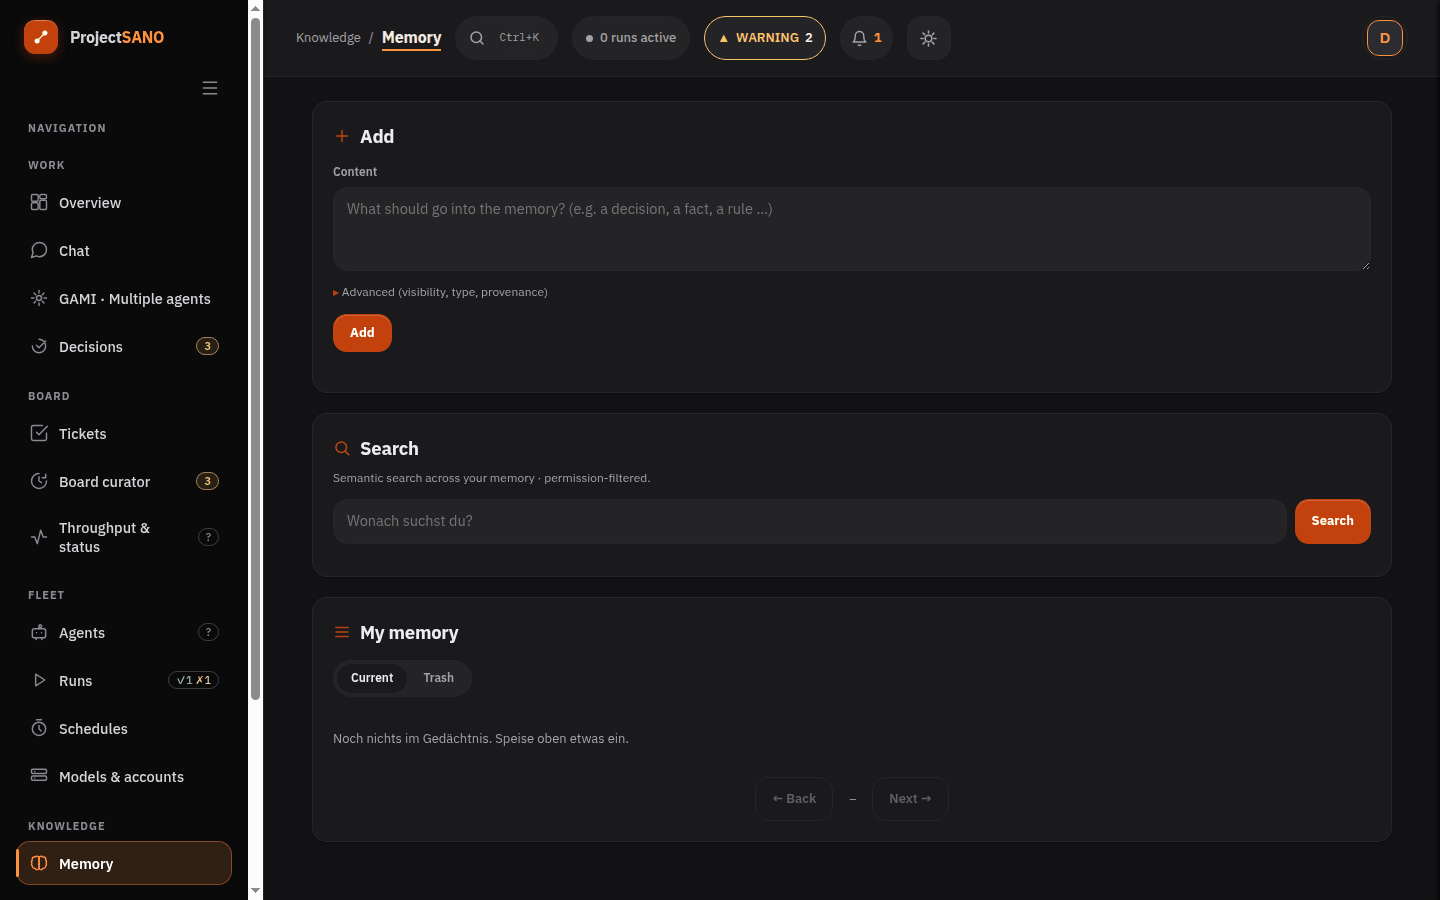
Einspeisen
Erweitert (Sichtbarkeit, Typ, Herkunft)
Gedächtnis-Posteingang
Rückfragen aus der Abweichungs-Analyse
Entscheidungsgrundlage
scripts/approve_decision_basis.py. Das ist Absicht: gäbe es hier einen Freigabe-Knopf, hätte das analysierende Modell einen Weg zu seinem eigenen Maßstab.Durchsuchen
Mein Gedächtnis
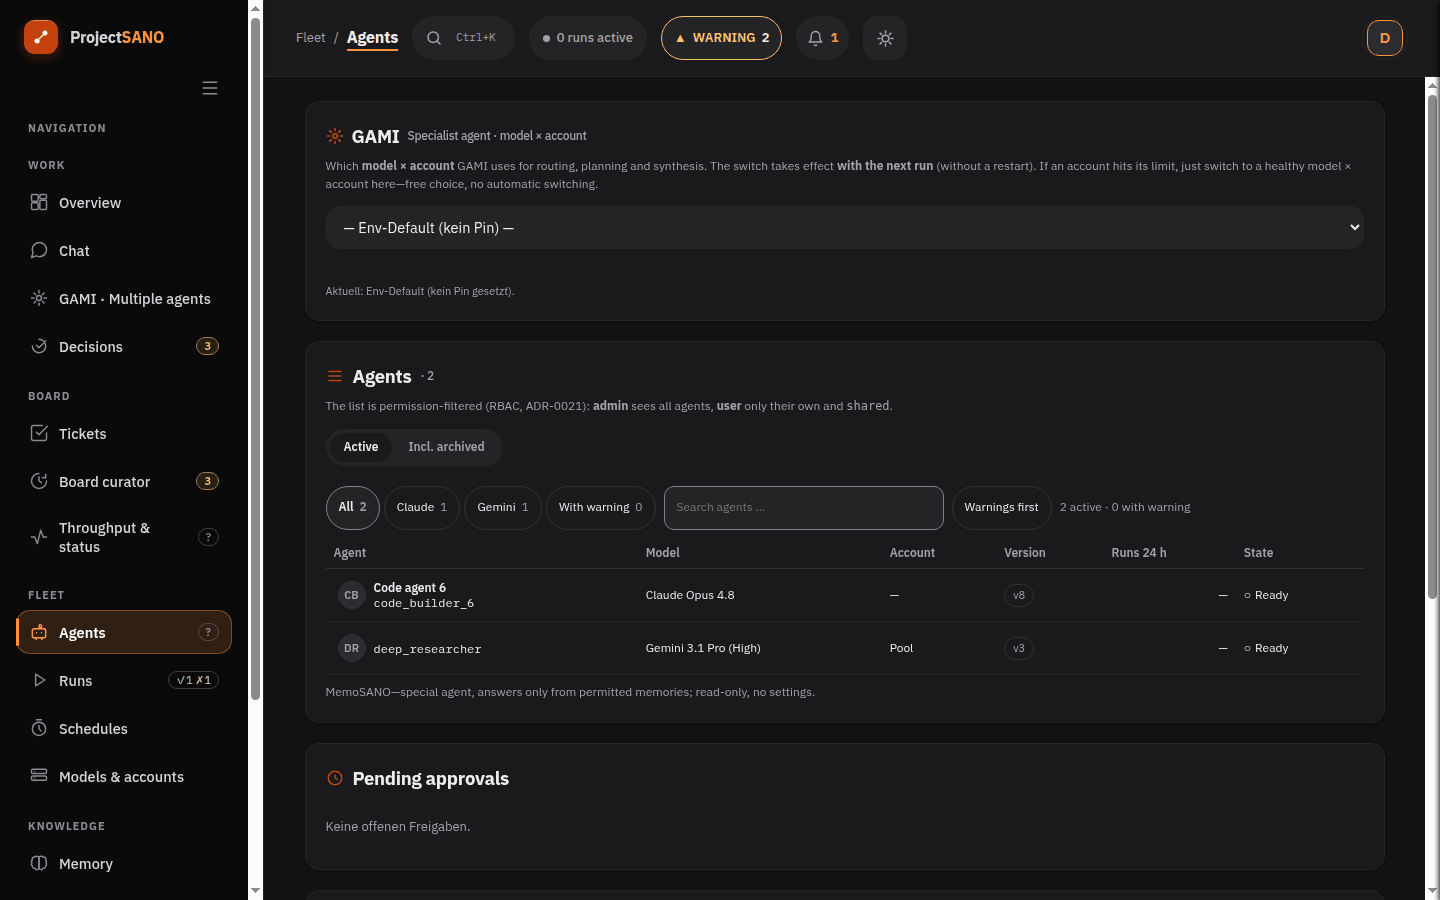
GAMI Spezial-Agent · Modell × Konto
Agenten
shared.MemoSANO – Spezial-Agent, antwortet ausschließlich aus berechtigten Erinnerungen; nur lesend, keine Einstellungen.
Offene Freigaben
Autonomie
Neuer Agent
Audit
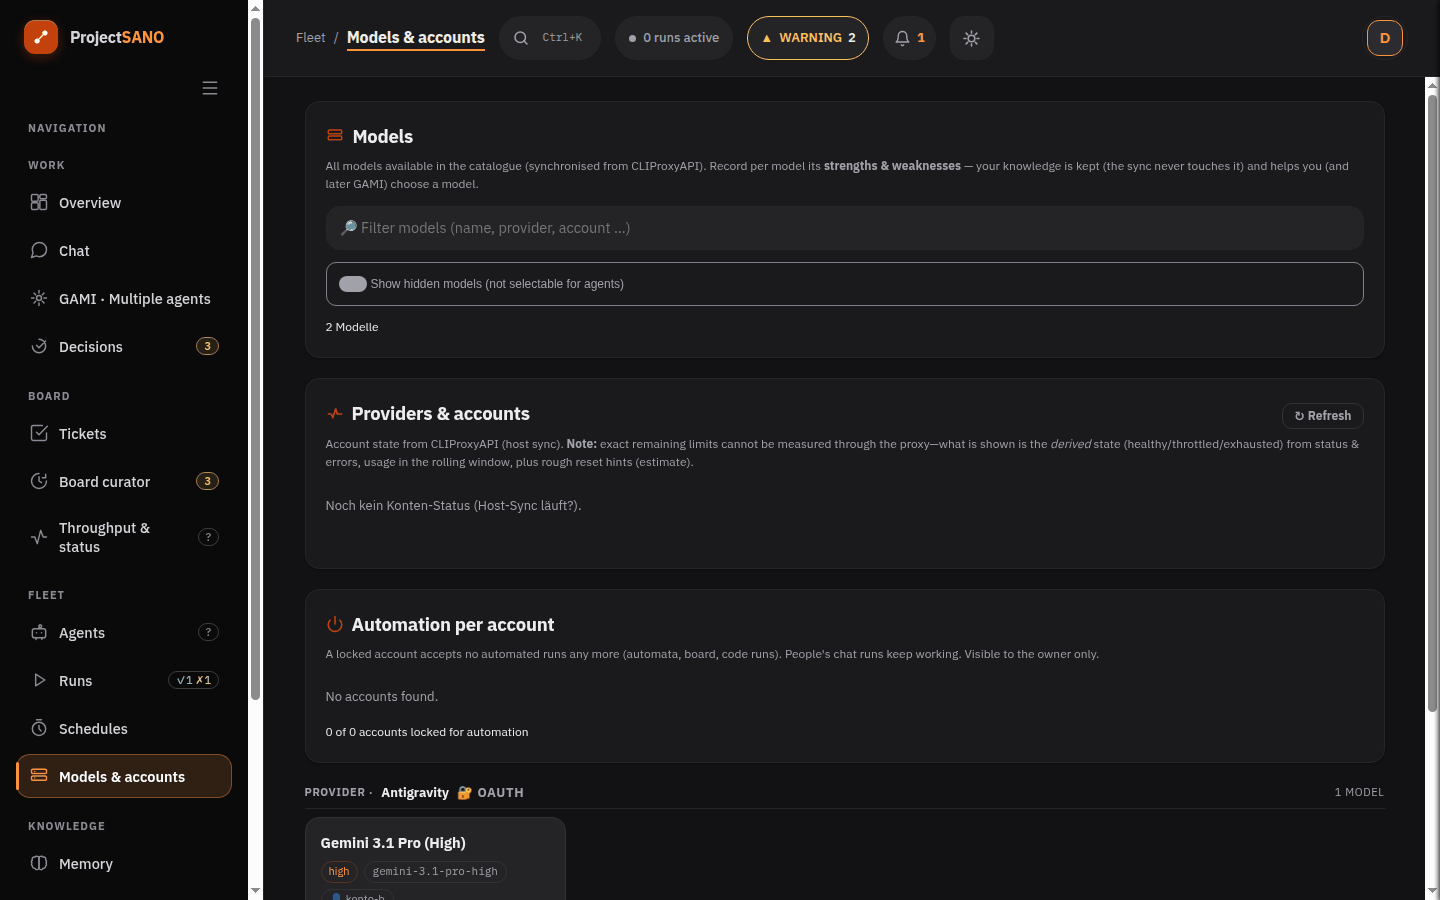
Modelle
Provider & Konten
Automatik je Konto
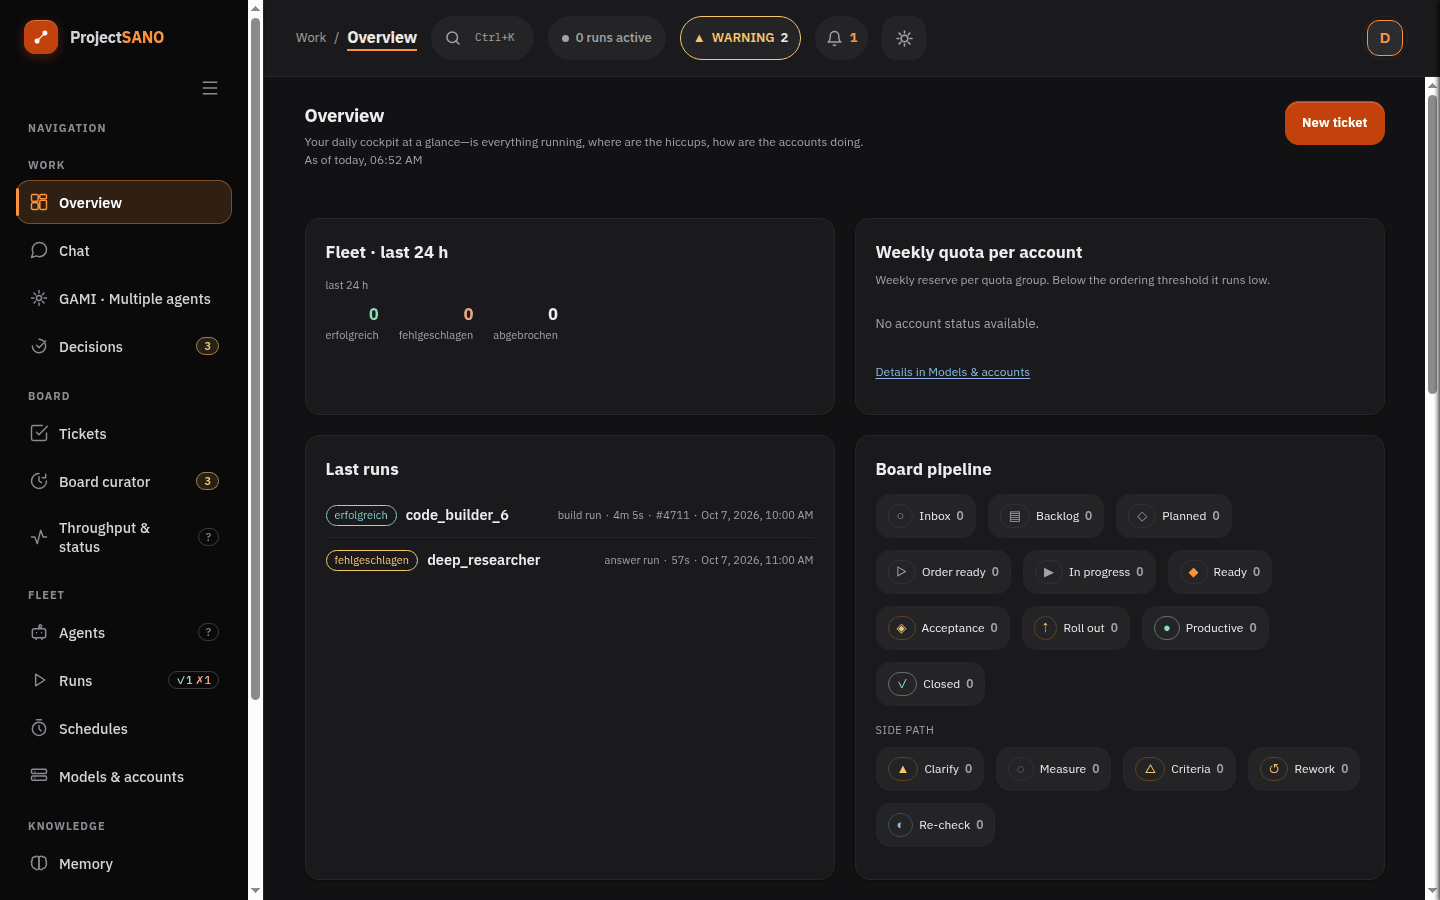
Übersicht
Flotte · letzte 24 h
Wochenrest je Konto
Zuletzt gelaufen
Board-Pipeline
Nutzung · 7 Tage
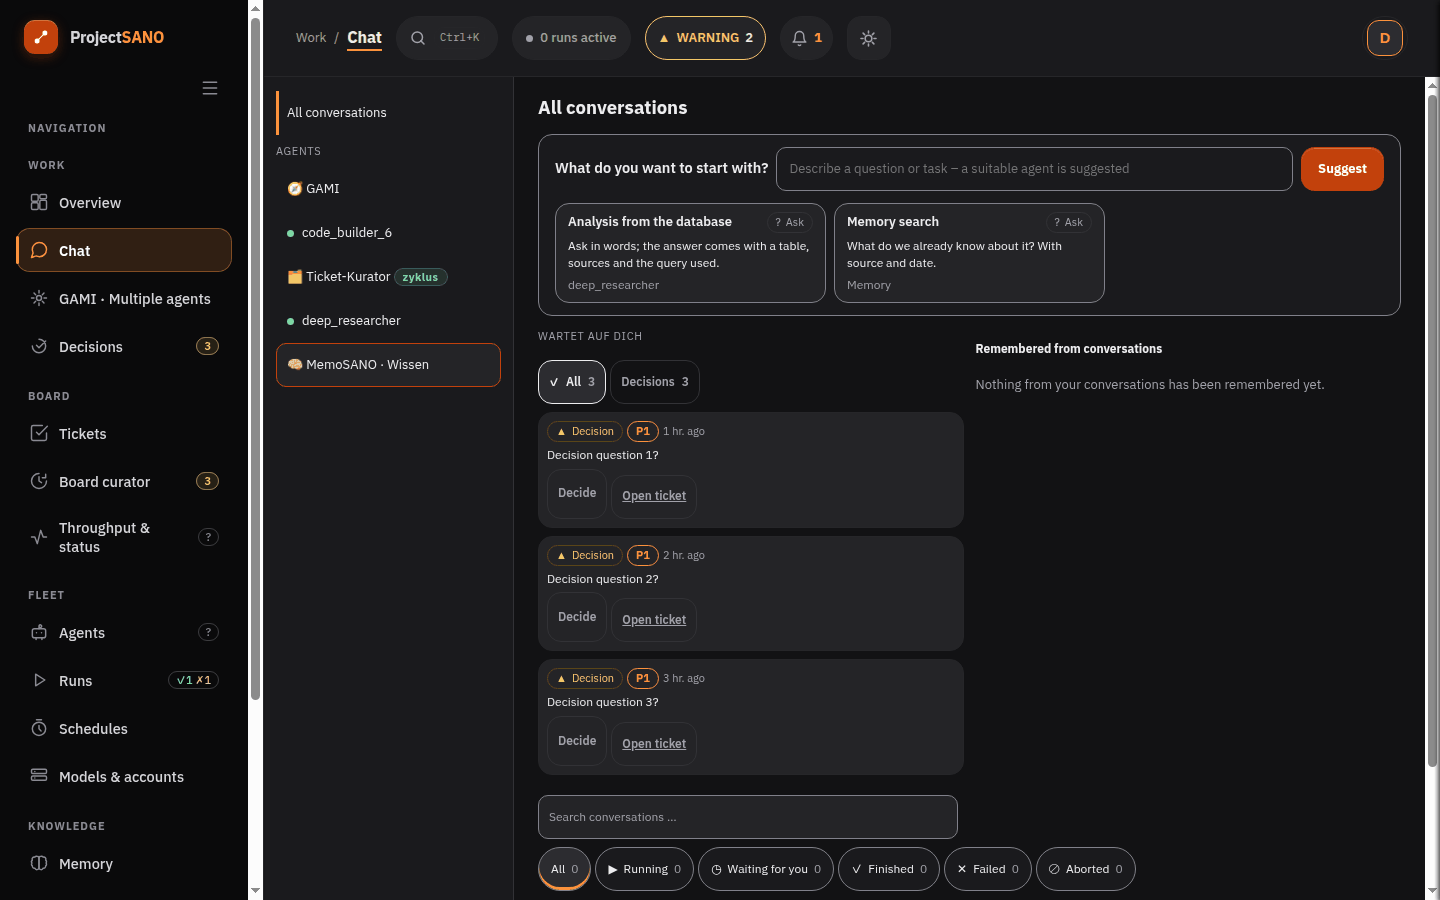
Wartet auf dich
Warnungen
Wer läuft 24 h · Klick filtert die Liste
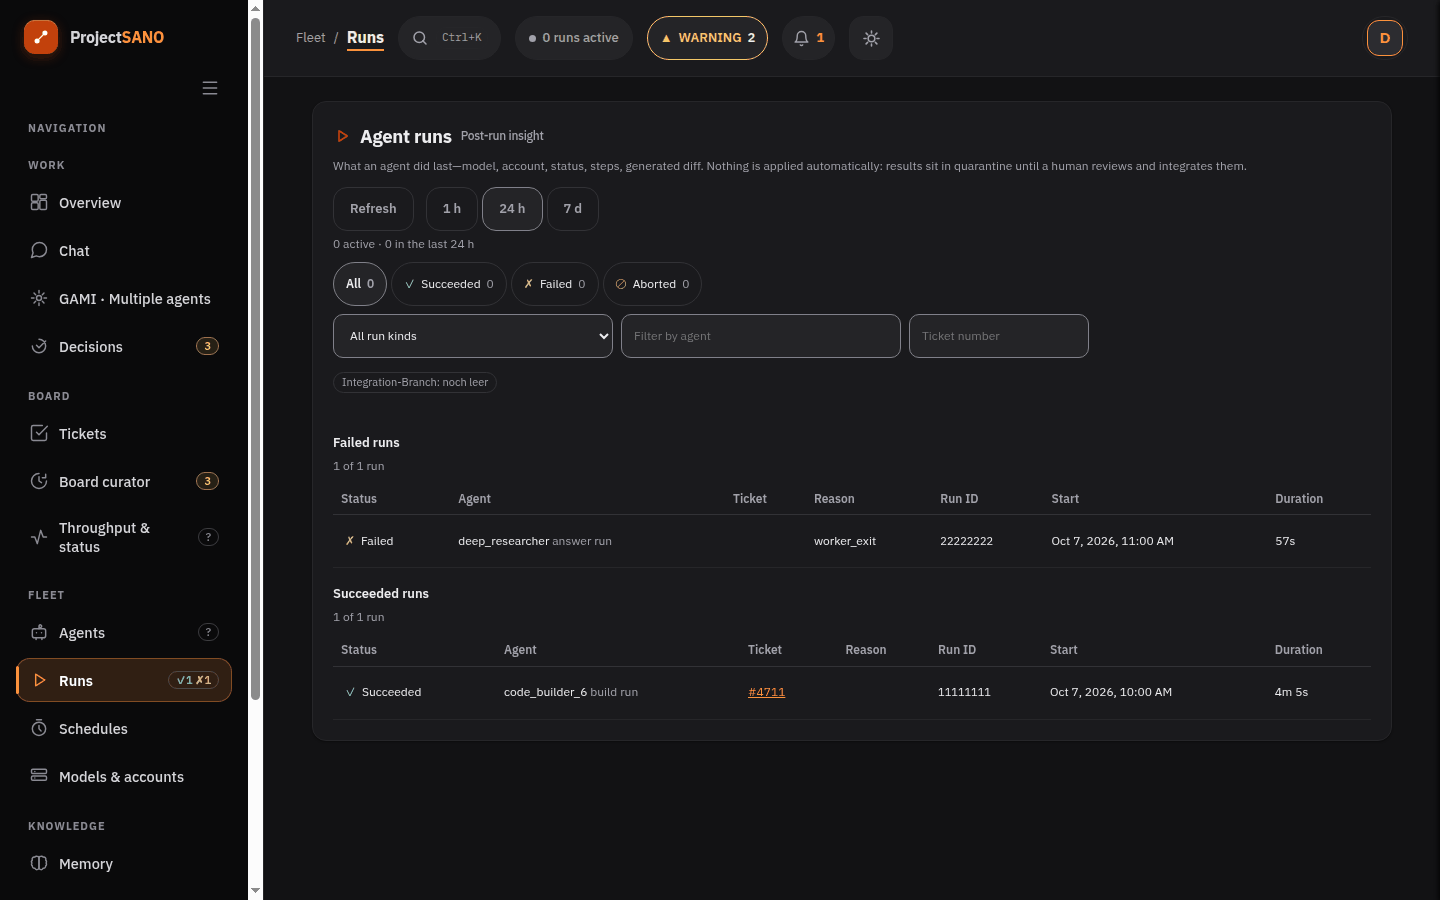
Agenten-Läufe Post-Run-Einblick
Fehlerhafte Läufe
Erfolgreiche Läufe
Lauf-Detail
Verlauf
Nutzung & Metriken
Agenten – nach Nutzung
Agent × Modell – Kombinationen
Tokens je Agent
| Agent | Modell · Konto | Läufe | Ø Input | Ø Output | Σ Input | Σ Output | Σ Cache | Anteil an allen Tokens |
|---|
Modelle – nach Nutzung
Konten – nach Nutzung
Rolle und Rechte
Datenschutz
Wer kann deine Gespräche sehen?
- Du selbst – alle deine Gespräche.
- Superadmins – nur lesend, nur mit einem angegebenen Grund, und jede Einsicht wird protokolliert.
- Einen privaten Modus gibt es nicht: Jedes Gespräch kann so eingesehen werden.
- GAMI ist ein KI-Assistent – Antworten können Fehler enthalten.
GAMI Multi-Agenten-Delegation mit Freigabe-Gate
Freigaben
Gap-Queue Fehlende Fähigkeiten inspizieren und erneut einreihen
Gespräche
Gespräch
Entscheidungen was auf Dich wartet
Absender einstufen · 0
Verteiler scharf schalten · 0
Tickets aus GAMI · 0
Keine gesperrten Tickets von GAMI – nichts zu entscheiden.
Postfach-Schreibschritte · 0
Offen · 0
Beantwortet · 0
Vom System entschieden · 0
Fragen zu Tickets · 0
Läuft gerade im Hintergrund Prüfketten, Vollrunden, Ausrollen, Abnahme – Arbeit außerhalb der Agenten
Kontingent & Tempo Ziel: am Reset höchstens 5 % übrig, leer frühestens 6 h (im Notfall 12 h) vorher
Alle Konten (auch Antigravity)
Bauläufe jetzt die kleinste Grenze gilt
Läuft gerade
Auffällig automatisch aus den Zahlen
Epics Tickets je Epic und Phase
Tickets im Zeitraum
Als Tabelle
Fließband
Bewegungen
Automations
Absender-Stufen
Die Stufe bestimmt, was ein Agent von einer Mail sieht. Sie gilt für alle gemeinsamen Postfächer. Ein Absender zählt nur mit gültiger Echtheitsprüfung (DKIM/DMARC); weitergeleitete Mails zählen immer als Stufe 3. Stufen setzt nur ein Superadmin – nie ein Agent. Vorrang: Adresse vor Domain vor Ordnerregel.
- 1 · vertrauenswürdigInhalt und Anhänge (als Text) direkt im Suchtreffer
- 2 · normalInhalt auf Anfrage des Agenten
- 3 · unbekannt (Grundzustand)Auszug; Volltext erst nach deinem Ja
- 4 · blockiertAgent sieht nichts, nur ein Protokolleintrag
Vorschlag zum Einstufen – wartet auf deine Freigabe
Aus dem Index der gemeinsamen Postfächer: Absender ohne eigene Regel, deren Mails alle eine gültige, zur Absenderdomain passende DKIM-Signatur tragen und weder weitergeleitet noch automatisch sind – die Aufnahmeregel der Startliste #4367. Vorschlag: Stufe 2. Nichts ist vorausgewählt.
Kein weiterer Vorschlag: Im Index hat kein Absender ohne Regel ausschließlich echte Mails.
Aktive Liste
| Regel | Stufe | DKIM gültig / gesamt | Zuletzt gesehen | Gesetzt | Aktion |
|---|
Einsichtsprotokoll
Jede Einsicht eines Superadmins in ein fremdes Gespräch – nur anhängbar, nicht änderbar. Keine Inhalte, nur wer, wann, was und warum.
| Zeit | Superadmin | Ereignis | Betroffen | Grund | Dauer |
|---|
Es gibt ältere Einträge – grenze den Zeitraum ein, um sie zu sehen.
Aus dem Protokoll entstehen keine Kennzahlen je Person (keine Leistungs- oder Verhaltenskontrolle). Die Dauer erfasst erst die Einsichtssitzung mit Pflichtgrund (#4438).
Postfächer
Die allgemeinen ProjectSANO-Postfächer, die Agenten und alle betreffen. Nur für Superadmins. Keine Mailinhalte. Zeiten in Ortszeit.
Zustand: grün = erreichbar und unauffällig · gelb = Warnung (still, Prüfung älter als 36 h, Abholung mindestens 2 h gestört) · rot = nicht erreichbar · grau = deaktiviert oder noch nie geprüft. Fehlergründe stammen aus einer festen Liste – nie Fehlertext oder Zugangsdaten.
Agenten-Zugriffe
Jede Suche und jede Einsicht eines Agenten in ein Postfach wird protokolliert – ohne Mailinhalte. Dieselbe Liste erscheint gefiltert im Reiter „Zugriffe“ jedes Postfachs.
Board-Kurator offene Posten & Sitzungswunsch
Kalibrierung bewerte 20 Antworten, damit der Judge nutzbar wird
Aufgabe planen
Geplante Aufgaben
Tickets
Info
Release Notes nur die großen Sprünge
Messstand Selbstlernen
Was ist ProjectSANO?
Unser eigenes KI-System: ein dauerhaftes Gedächtnis für das Wissen der Firma – und ein Team digitaler Assistenten, das damit arbeitet.
Es läuft vollständig auf unseren eigenen Rechnern. Kein Assistent ändert Code oder Wissen, ohne dass ein Mensch zustimmt.
Ein Gedächtnis für alles
Entscheidungen, Fakten und Zusammenhänge bleiben dauerhaft erhalten und sind nach Bedeutung durchsuchbar – nicht nur nach Stichwort. Jede Antwort nennt ihre Quellen.
Agenten-Team mit menschlicher Freigabe
Digitale Assistenten übernehmen Recherche-, Schreib- und Code-Aufgaben. Jede Code- und Wissensänderung wartet, bis ein Mensch sie freigibt – bis dahin bleibt das Ergebnis in Quarantäne. (Lesen und Kommentieren dürfen Agenten freigeschaltet selbst.)
Außerdem
Alles im eigenen Haus
Das System läuft auf unserer eigenen Hardware. Standard ist: alles bleibt hier. Nach draußen geht nur eine kurze, benannte Liste von Ausnahmen – die Anfragen an die KI-Modelle, die Web-Suche für Recherche-Agenten und die Nutzungsabfragen der Modell-Konten. Jede davon über einen eigenen abgesicherten Ausgang statt über viele unkontrollierte Wege.
Freie Modellwahl
Wir sind an keinen Anbieter gebunden: Modelle von Anthropic, OpenAI, Google und weitere lassen sich je Aufgabe auswählen und jederzeit austauschen.
Lückenlos nachvollziehbar
Jeder Schritt wird protokolliert – in einer nur-anfügbaren Kette mit Prüfsummen, in der nachträgliche Änderungen auffallen: wer wann was gefragt, geändert oder freigegeben hat.
Wächst mit den Aufgaben
Neue Assistenten und Wissensquellen kommen Schritt für Schritt dazu – jede Erweiterung wird erst geprüft und freigegeben, dann genutzt.
So sieht es aus
ProjectSANO und Microsoft Copilot Studio
Copilot Studio ist gut darin, KI-Assistenten ohne eigenen Betrieb tief in die Microsoft-365-Welt zu stellen – ProjectSANO ist dafür gebaut, KI mit vollem Zugriff auf unser Wissen im eigenen Haus zu betreiben: mit freier Modellwahl, menschlicher Freigabe und lückenloser Nachvollziehbarkeit.
Was Copilot Studio ehrlicherweise gut kann:
- Tiefe Microsoft-365-Anbindung: Agenten greifen nativ auf Outlook, Teams und SharePoint zu – bestehende Berechtigungen werden respektiert; über 1.400 fertige Konnektoren.12
- Kein eigener Betrieb nötig: Hosting, Skalierung und Modell-Infrastruktur liegen komplett bei Microsoft.
- Zertifiziertes Compliance-Paket: ISO 27001, SOC 1/2/3, ISO 42001 u. a. – ein Vorsprung, den ein Eigenbau erst erarbeiten müsste.13
- Erstellung ohne Programmierkenntnisse plus regulärer Enterprise-Supportkanal – bei zwei Copilot-Ausfällen im Juni 2026 griff laut Fachpresse allerdings keine Verfügbarkeitsgarantie für die KI-Funktionen selbst.14
Die Unterschiede im Detail
| Dimension | Microsoft Copilot Studio | ProjectSANO |
|---|---|---|
| Kosten | M365-Copilot-Lizenz 30 $ je Nutzer/Monat (Enterprise-Add-on)3; interne Agenten sind damit ohne zusätzliche Credit-Kosten enthalten.1 Extern bzw. ohne Lizenz: 200 $/Monat je 25.000 Credits1 — wie viele Credits eine einzelne Antwort verbraucht, hängt von Modell und Kontextgröße ab und ist vorab schwer exakt zu kalkulieren.2 | Keine Plattform-Lizenz und keine Kosten pro Nutzer. Bezahlt werden die genutzten Modell-Abos und API-Konten (mehrere parallel, unabhängig von der Zahl der Mitarbeiter). Ehrlich dazugesagt, damit der Vergleich stimmt: dazu kommen die eigene Hardware und die eigene Wartungszeit – Betrieb, Updates und Fehlersuche macht hier niemand für uns. |
| Modell-Freiheit | Große Auswahl (OpenAI als Standard, Claude als Opt-in, über Azure AI Foundry 1.800+ weitere Modelle) – aber gebunden ans Microsoft/Azure-Ökosystem: Modelle müssen über Azure-Endpunkte angebunden werden, die GPT-5-Familie ist für eigene Prompt-Modelle laut Doku nicht unterstützt (Stand Juli 2026), lokale Modelle sind nicht vorgesehen.4 5 | Jedes Modell mit API-Zugang: Anthropic, OpenAI, Google, auch lokale Modelle – je Agent und Aufgabe wählbar, jederzeit wechselbar. |
| Datenhoheit / Betriebsort | Nur Cloud, keine Betriebsvariante im eigenen Haus.6 EU-Datengrenze konfigurierbar – aber seit 17.04.2026 ist „Flex Routing“ standardmäßig aktiv: Die Verarbeitung der Anfragen kann bei Lastspitzen in die USA, nach Kanada oder Australien ausweichen (gespeicherte Daten bleiben in der EU-Datengrenze). Fair dazugesagt: Ein Administrator kann Flex Routing im Microsoft-365-Admin-Center abschalten – man muss es nur wissen und tun.7 | Läuft vollständig auf eigener Hardware. Nach draußen geht eine kurze, benannte Liste von Ausnahmen – Modell-Anfragen, Web-Suche für Recherche-Agenten, Nutzungsabfragen der Modell-Konten – jede über einen eigenen abgesicherten Ausgang. Der Unterschied ist nicht „nichts geht raus“, sondern: es ist aufgezählt, begrenzt und nachprüfbar. |
| Anpassbarkeit | Eigene Logik über Power Fx und Power Automate oder als extern angebundener Dienst – eine eigene, isolierte Code-Ausführung (Container) haben die Agenten nicht. Feste Kontingente (z. B. 500 Wissensquellen je Agent), Anpassung nur per Support-Ticket.8 | Der komplette Quellcode gehört uns – jede Schicht ist änderbar. Agenten führen Code in isolierten Containern aus; Ergebnisse bleiben bis zur Prüfung in Quarantäne. |
| Sicherheit | 2025/26 drei dokumentierte Schwachstellen der Prompt-Injection-Klasse: EchoLeak (CVE-2025-32711, Schweregrad 9,3, ohne einen einzigen Klick ausnutzbar)9, ShareLeak (CVE-2026-21520)10, Copirate 365 (CVE-2026-24299, inkl. Manipulation des Langzeit-Gedächtnisses)11 — jeweils von Microsoft gepatcht. | Gleiche Risikoklasse, anderer Bauplan: Kein Agent schreibt eigenmächtig Code oder Wissen (Freigabe-Gate), jede Aktion landet in einer nur-anfügbaren Audit-Kette mit Prüfsummen, und ins Internet führen nur wenige abgeschottete Ausgänge. Über uns liegen allerdings keine Prüfberichte von außen vor – siehe die Einordnung unten. |
| Gedächtnis | Wissensquellen je Agent begrenzt8; ein Copilot-Gedächtnis existiert, war aber 2026 nachweislich manipulierbar („Memory Poisoning“, Copirate 365).11 | Das universelle Gedächtnis ist der Kern des Systems: versioniert, mit Herkunftsnachweis je Antwort. Neues wird erst nach Prüfung gelernt – nie automatisch. |
| Transparenz | Zentrale Protokollierung über Microsoft Purview – erfasst Interaktionen samt Gesprächstext, die genutzten Wissensquellen und Admin-Änderungen an Agenten; Aufbewahrung 180 Tage (365 mit E5-Lizenz).15 Das ist ein ausgereiftes Compliance-Werkzeug; es protokolliert zentral im Dienst, nicht als eigenständig prüfbare Kette je Aktion. | Jede Aktion steht in einem nur-anfügbaren Protokoll mit Prüfsummen-Kette; jeder Lauf zeigt Modell, Konto, Schritte und die konkrete Änderung. Ehrlich dazugesagt: Die automatische Prüfung dieser Kette beim Schreiben ist noch in Arbeit (siehe Einordnung unten). |
Einordnung Sicherheit
EchoLeak, ShareLeak und Copirate 365 sind Varianten derselben Angriffsklasse: indirekte Prompt-Injection — präparierte Inhalte (eine E-Mail, ein Formulareintrag) bringen den Assistenten dazu, Dinge zu tun, die niemand beauftragt hat. Diese Klasse gilt als führendes Risiko für Agenten-Systeme generell10 — sie ist also kein reines Microsoft-Problem und würde grundsätzlich auch uns betreffen.
Der Unterschied liegt im Bauplan. Copilots enge Kopplung an E-Mail, Kalender, Teams und Dateiablage vergrößert den möglichen Schaden eines erfolgreichen Angriffs strukturell – genau das haben die drei Fälle gezeigt. ProjectSANO setzt vor dieselbe Risikoklasse harte Riegel: kein Agent darf eigenmächtig Code oder Wissen schreiben (jede solche Änderung wartet am Freigabe-Gate auf einen Menschen), jeder Schritt landet in einer nur-anfügbaren Audit-Kette mit Prüfsummen, und ins Internet führen nur wenige, abgeschottete Ausgänge mit Zugangstoken statt einer tiefen Daten-Kopplung. Eine erfolgreiche Manipulation kann so deutlich weniger anrichten – vollständig verhindern lässt sich die Angriffsklasse bei keinem System.
Fairness gegen uns selbst: Dass in der Tabelle drei Schwachstellen bei Microsoft stehen und keine bei uns, heißt nicht, dass ProjectSANO sicherer ist. Microsoft wird von Sicherheitsforschern, Fachpresse und Konferenzvorträgen dauerhaft untersucht und veröffentlicht Funde mit Nummer und Schweregrad – unser System hat bisher niemand von außen geprüft. Was wir dagegen haben, ist ein offenes eigenes Ticket-Board: Dort stehen derzeit fünf Sicherheits-Tickets (Stand 31.07.2026, mittlere und niedrige Priorität, keine kritische), darunter zwei, die Versprechen dieser Seite direkt betreffen – die interne Nutzer-Kennung wird noch nicht kryptografisch geprüft, und die Prüfsummen-Kette des Protokolls wird beim Schreiben noch nicht automatisch nachgerechnet. Unser Anspruch ist deshalb nicht „keine Lücken“, sondern: begrenzter Schaden je Lücke, nichts Unbemerktes – und offene Punkte stehen sichtbar auf dem Board statt in einer Schublade.
Quellen
- Microsoft – Copilot-Studio-Preisseite (offiziell): microsoft.com/…/pricing/copilot-studio
- CloudZero – Copilot Studio Pricing 2026 (Drittquelle): cloudzero.com/blog/copilot-studio-pricing
- Velosio – M365 Copilot Pricing Calculator 2026 (Drittquelle): velosio.com/blog/m365-copilot-pricing-calculator
- Microsoft – „Anthropic joins the multi-model lineup in Copilot Studio“ (offiziell): microsoft.com/…/anthropic-joins-the-multi-model-lineup
- Microsoft Learn – „Bring your own model for your prompts“ (offizielle Doku, Dokumentstand 14.07.2026): learn.microsoft.com/…/bring-your-own-model-prompts
- Microsoft Tech Community – Diskussion „M365 Copilot – on-premises“ (Community-Quelle, konsistent mit der Cloud-Architektur): techcommunity.microsoft.com/…/m365-copilot---on-premises
- Microsoft Learn – „Flex routing (EU and EFTA)“ (offizielle Doku, inkl. Abschalt-Option im Admin-Center): learn.microsoft.com/…/copilot-flex-routing · ergänzend datenschutz-notizen.de – „Flex Routing: Your Data Is Leaving the EU. By Default.“ und Office 365 IT Pros (Fachmedien): datenschutz-notizen.de/…/flex-routing · office365itpros.com/…/flex-routing-copilot-europe
- Microsoft Learn – „Quotas and limits“ (offizielle Doku, aktualisiert 21.07.2026): learn.microsoft.com/…/requirements-quotas
- The Hacker News / Sentra – EchoLeak, CVE-2025-32711: thehackernews.com/…/zero-click-ai-vulnerability · sentra.io/blog/copilot-echoleak-prompt-injection
- Capsule Security / VentureBeat – ShareLeak, CVE-2026-21520 (dort auch die OWASP-Einordnung der Angriffsklasse): capsulesecurity.io/…/shareleak · venturebeat.com/security/…
- Embrace The Red (DEF-CON-Vortrag) / Cloud Security Alliance – Copirate 365, CVE-2026-24299: embracethered.com/…/defcon-talk-copirate-365 · labs.cloudsecurityalliance.org/…/cve-2026-24299
- Microsoft Power Platform Blog – „New ways of development with copilots“ (offiziell, 21.05.2024): microsoft.com/…/new-ways-of-development
- A Guide to Cloud & AI – Compliance-/Zertifikats-Übersicht M365 Copilot (Drittquelle, Aggregation offizieller Zertifikate): aguidetocloud.com/…/compliance-certifications
- TechTimes – „Microsoft Copilot Fails Twice in June: No SLA Protection“ (Fachmedium): techtimes.com/…/microsoft-copilot-fails-twice-june
- Microsoft Learn – Purview für Copilot Studio bzw. „Audit logs for Copilot and AI applications“ (offizielle Doku): learn.microsoft.com/purview/ai-copilot-studio · learn.microsoft.com/purview/audit-copilot